SPNの眼
総合研究部 研究員 横山 美鈴
1.はじめに
2.もしも委託先で情報漏えいが起きてしまったら
3.情報漏えいが起きる原因
3-1.外部要因
3-2.内部要因
4.情報漏えいの対策
4-1.会社で行うべき対策
4-2.従業員一人ひとり
5.最後に
1.はじめに
9月の大型連休明けから、不正アクセスによる情報漏えいの発表が多発し、また漏えいする件数も膨大な案件が増えています。株式会社東京商工リサーチが行っている集計によると2012年から2025年までの14年間で起きた1,000万件以上の漏えい事案は14件だったにもかかわらず、2026年は10月5日時点で3件、100万件以上の事案は10件も確認されています。また、クラウドやデータセンターなど委託先での漏えい事案も増えています。このような状況においても企業は、業務を継続していく必要があります。
そこで今回は、情報漏えいが起きてしまった際に取るべき行動、情報漏えいの原因と対策をご紹介し、情報漏えいに備えていただきます。
2.もしも委託先で情報漏えいが起きてしまったら
いま一番、皆さんの関心が高いと思われる、委託先が不正アクセスなどのサイバー攻撃を受けて個人情報等の漏えいが起きた際の対応手順についてご紹介します。
委託先は別組織であるため、監督を強化して安全管理措置を要請していても、委託先自身でシステムやネットワークの脆弱性を見極められなければ不正アクセスを許してしまいます。これを踏まえれば、監督を強化することに加えて、自社側で情報漏えいが起きる前提に立ち、取るべき対応をあらかじめ知っておく必要があります。
それでは、委託先で情報漏えいが生じた場合を想定して委託先と委託元がそれぞれ取るべき行動を紹介します。
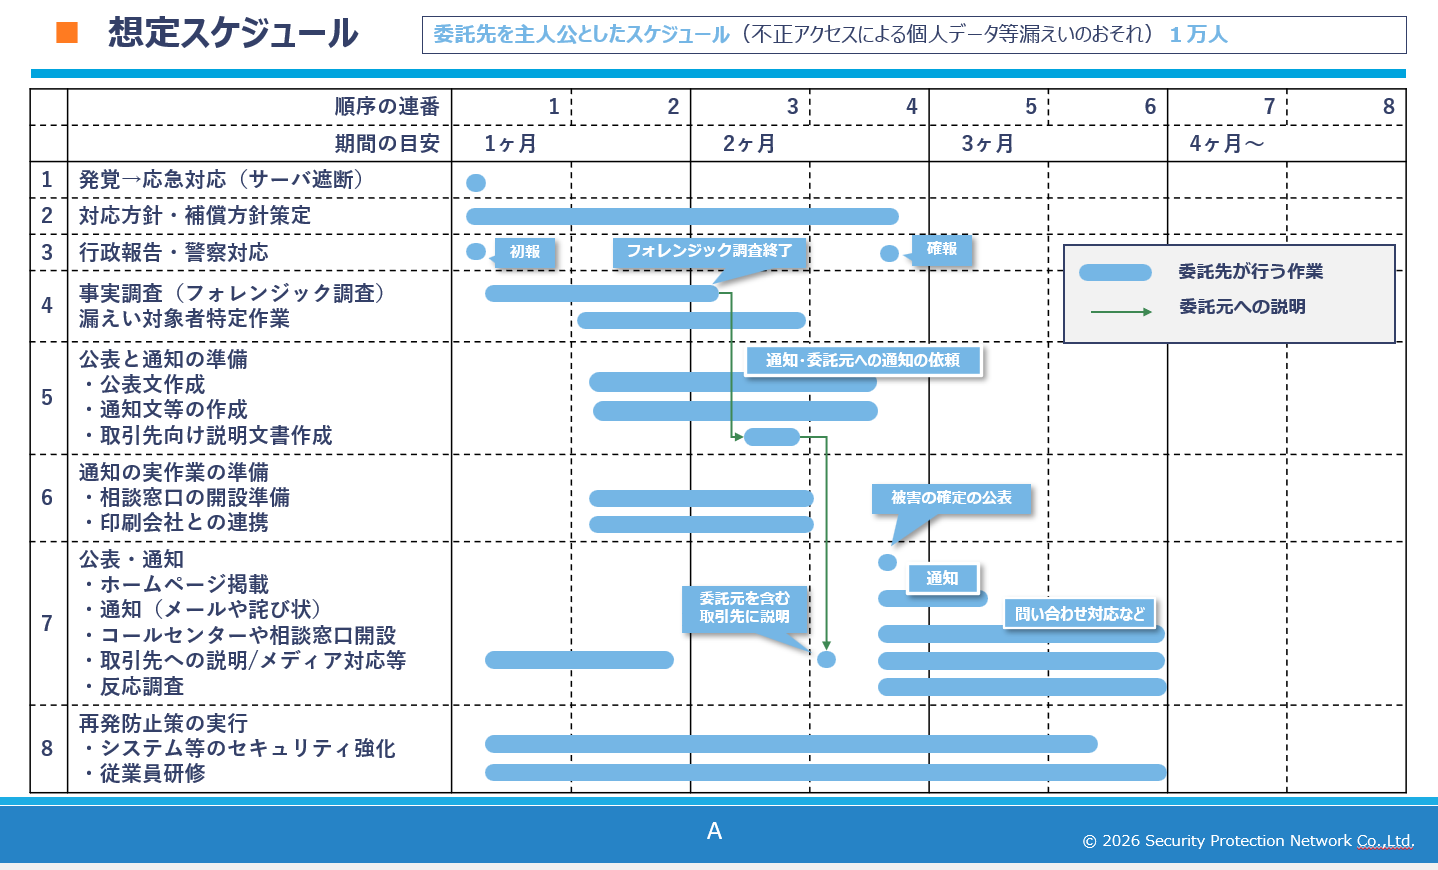
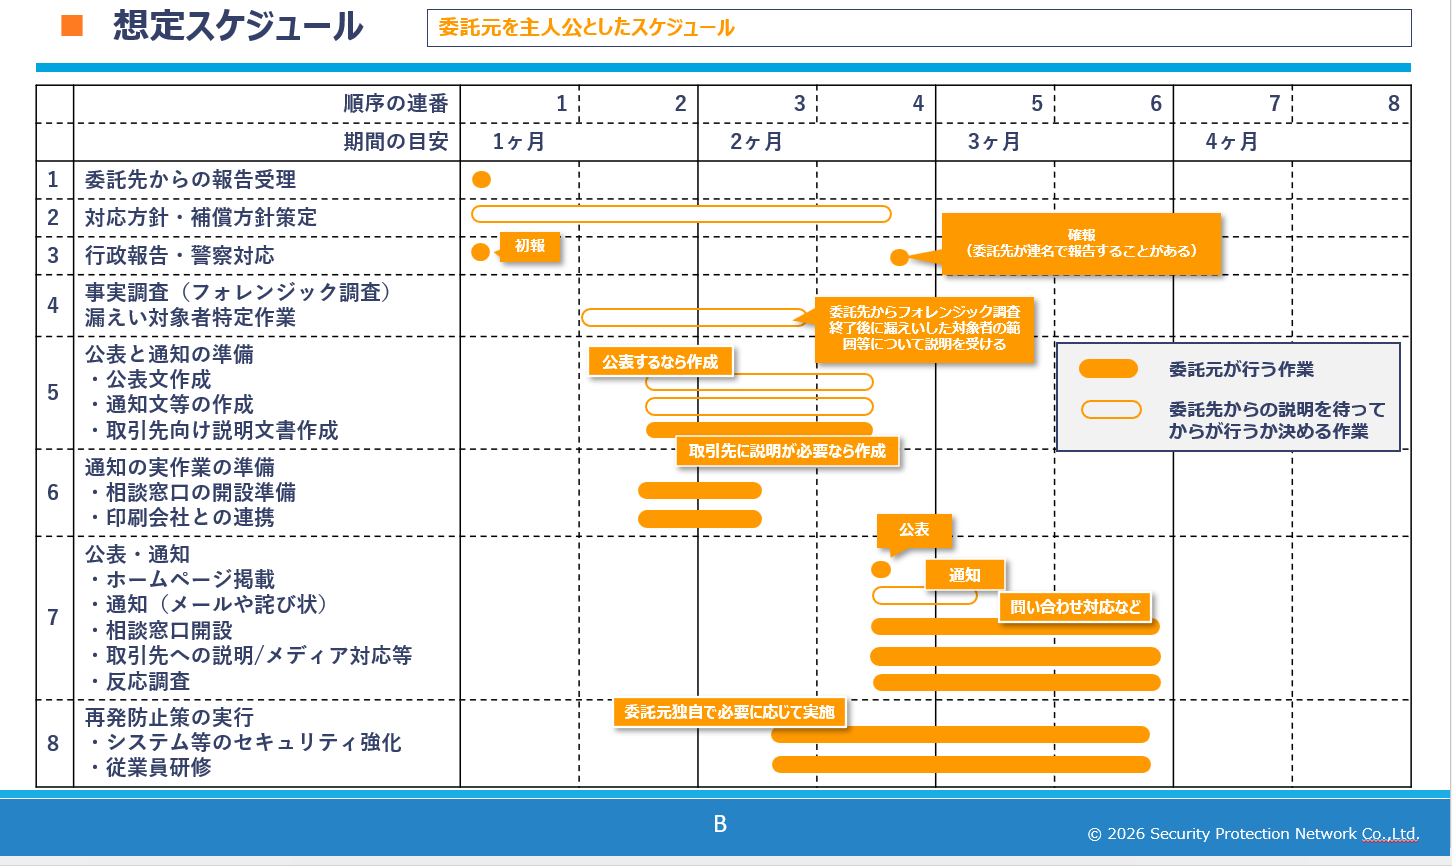
上記スケジュール表は情報漏えいの際に委託先・委託元がそれぞれ取るべき行動の一例を示したもので、1~8の全ての対応を委託先と委託元が連携して行っていくことになります。以下でそれぞれの対応について説明していきます。
①応急対応(サーバー等の遮断)
不正アクセスやランサムウェア攻撃などを受けた際、委託先は、直ちに被害にあったシステムやサーバーを遮断、PCの場合にはインターネットから隔離してください。委託元についても委託先から連絡を受け次第、必要に応じてシステムの停止や連携の解除などを行ってください。
遮断・隔離をすることでさらなる侵入や感染を防止し、被害の拡大を防ぐことができます。
②対応方針の策定
情報漏えいやそのおそれが確認された場合、会社として今後どのように対応をしていくのかを決める必要があります。その際には委託先・委託元のそれぞれで緊急対策本部を立ち上げることが一般的であり、編成は図のようになります。
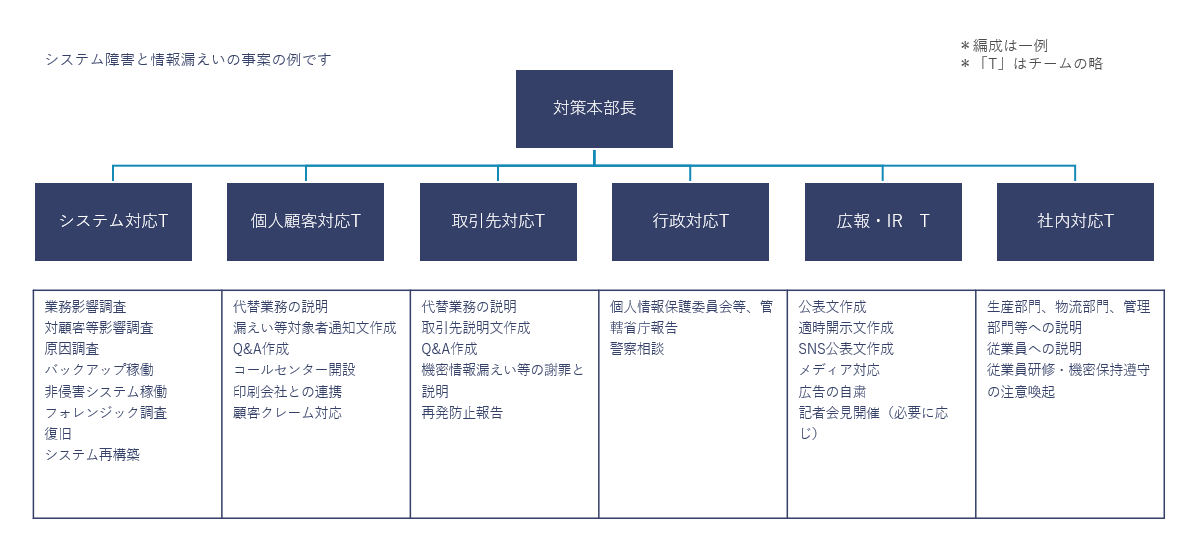
これらのメンバーが集まり、対応方針を検討することになります。具体的には、公表をするか否か、公表内容、対象者への通知を委託先と委託元のどちらが行うか、通知方法、補償をするか否か、社内にどのように説明するか、再発防止策の内容などです。すべてを最初から決める必要はありませんが、一貫した対応が取れるように会社としての方針を決めておく必要があります。
また、委託先と委託元で異なる方針とならないよう、合同会議を行うなど連携していくことが重要です。
③行政報告・警察対応
書類やPCなどを盗まれた場合はもちろん、不正アクセスやランサムウェア攻撃など外部から攻撃を受けた場合にも被害届を警察に提出をしておく必要があります。警察への届けをしておくことで、会社として隠ぺいせず、適切に対応していることを示すことができます。届け出は、委託先・委託元双方でそれぞれ出しておきましょう。
また、個人情報漏えい(またはそのおそれがある)の場合には、発覚から3~5日以内に個人情報保護委員会へ漏えい等の事実を速報として報告する必要があります。具体的には不正アクセスの場合や漏えい件数が1,000人を超える場合など一定の要件を満たす場合には報告が義務付けられています。要件を満たしていない場合には、義務ではありませんが、任意で報告ができます。詳細は個人情報保護員会の「漏えい等の対応とお役立ち資料」をご確認ください。
報告が義務の場合には委託先だけでなく、委託元にも報告義務が生じます。もっとも、委託先が報告する際に委託元についても連名で報告することで、委託元が個別に報告をする必要はなくなります。委託元が複数ある場合も多く、委託先がまとめて連名で報告することが一般的です。委託元は委託先に対して連名で報告するように申し入れておくと報告の手間を減らすことができます。
④事実調査・漏えい対象者の特定
委託先は侵入経路や感染源、サーバー等の中のどのフォルダのデータが盗まれたのか、漏えい対象者は何人いて、誰が対象となるかなどをフォレンジック等の調査で調べる必要があります。個人の特定に委託元の協力が必要な場合には速やかにその旨を委託元に伝えて協力を求めてください。委託元は調査結果を受けて、今後の方針などを決定していくことになります。
⑤公表・通知の準備
公表や通知を行うことが対応方針として決定した場合には、公表文の作成や通知文の作成が必要になります。なお、③の個人情報保護員会への報告が義務の場合には対象者個人への通知も義務付けられています。
公表を行う場合、記載する内容は、「事案の概要」、「発覚の経緯」、「漏えいのおそれのある情報と件数」、「現在の対応状況」、「今後の対応方針」、「お客様へのお願い」など、現時点で判明していることです。新たに判明した際には第2報、第3報と更新していきます。また、委託先と委託元でタイミングや内容をそろえることが望ましいです。なぜなら、時期が遅れると遅れた側の顧客や取引先から「なぜ公表がないのか」といった問い合わせを受ける可能性があり、内容が異なる場合には隠ぺいを疑われたり、余計な分安や混乱を招いたりするためです。さらに、ホームページでの公表に加えて、上場企業では適時開示を行うか否かの判断も必要となります。証券取引所の適時開示規則、適時開示ガイドブック等では、情報漏えいが起きた際に適時開示をしなければならないという詳細な決まりはありませんが、「有価証券の投資判断に重要な影響を与える会社の業務、運営又は業績等に関する情報」で、「災害に起因する損害又は業務遂行の過程で生じた損害」にあたる場合にはホームページ公表とあわせて適時開示を行う会社があります。
次に、通知は、対象者への注意喚起の役割を果たすため、速やかに行われる必要があります。委託先、委託元のいずれが行うかは対象者であるお客様との関係に応じて検討する必要があります。委託元のお客様が委託先の存在を認識していない場合には、突然、委託先から情報漏えいの案内をされても詳細が分からず不安を招くリスクがあります。また、本人から「なぜ委託元から連絡しないのか」とご指摘を受けることもあります。
通知の方法については、メールや封書、電話、訪問などの手段が考えられますが、保有している情報にあわせて方法を検討する必要があります。本来は電話や訪問で1件1件通知することが望ましいですが、速やかに公平に通知することを優先し、以下の順に検討することをおすすめいたします。
| 1 | 謝罪訪問 |
| 2 | アウトバウンド(電話をかけて口頭で案内する) |
| 3 | 封書(圧着ハガキを郵送する/案内状を封書で郵送する) |
| 4 | SMS(携帯電話番号のショートメッセージサービス) |
| 5 | 電子メール |
なお、アドレス、電話番号、住所がわからない場合には上記方法によって個別に通知をすることができません。その場合には、ホームページ上での公表が代替措置となります。
⑥通知の実作業の準備
公表・通知を行うと顧客や取引先、メディアなどからの問い合わせが想定されるため、予め委託先と委託元はそれぞれで問い合わせ窓口を用意したり、想定問答集を作成したりしておくことが必要です。問い合わせに対し、スムーズに同一内容を伝えるためには想定問答集は欠かせません。必ずご用意ください。また想定問答集は双方で共有し、発生事案の内容や両社の対応方針について統一した回答ができるよう、協議、決定しましょう。
次に、相談窓口に問い合わせが殺到することが予想される場合には、外部のコールセンター専門会社に委託する方法があります。委託する際には、コールセンター専門会社にも想定問答集を共有し、回答を統一するとともに、問い合わせしてきた方からの各質問について、エスカレーション対応(上位者が引き継いで対応を行うこと)を行うか否かの要否判断に役立てます。
最後に、通知に当たって封書の送達を選択した場合には、印刷会社に印刷や封入、発送を委託することが効果的な事案もあり、この場合、印刷会社と連携します。
⑦公表・通知
実際に公表や通知を行った後は、顧客やメディアからの問い合わせ対応と並行して、反応の調査を行うことも重要です。報道番組やネットニュースで取り上げられているか、SNS上で話題になっているかを調べることで、今後の問い合わせ件数や収束にかかる期間を予測することに役立ちます。
⑧再発防止策の実施
そして、ある程度対応が進んだ後は、会社として決定した再発防止策を実施する必要があります。特に委託元は委託先を監督する義務を負っているため、今後も取引を続けるのか、続けるとして委託先に対してどのような監督を行っていくのかを見直す必要があります。
一度でも情報漏えいをすると会社の信用が損なわれます。信用を取り戻し、同じ事案を起こさないようにするためにも再発防止策に取り組むことは欠かせません。
3.情報漏えいが起きる原因
委託先で情報漏えいが起きた際に取るべき対応について紹介いたしましたが、そもそも情報漏えいの原因にはどのようなものがあるでしょうか。株式会社東京商工リサーチが行った調査(上場企業とその子会社が公表した事案が対象)によると情報漏えい・紛失の原因のうち「ウィルス感染・不正アクセス」が64.4%を占めています。次いで、「誤表示・誤送信」が20.5%、「紛失・誤廃棄」が10%、「不正持ち出し・盗難」が3.8%となっています。
情報漏えいを引き起こす要因は大きく分けて「外部要因」と「内部要因」の2つにわけることができ、上記調査の原因のうち「ウィルス感染・不正アクセス」は前者、残りの3つは後者に当たります。
3-1.外部要因
外部要因は、社外からの攻撃を指し、マルウェアへの感染や不正アクセス、標的型攻撃などが挙げられます。
マルウェアとは、「Malicious Software」(悪意のあるソフトウェア)を略したもので、さまざまな脆弱性や情報を利用して攻撃をするソフトウェア(コード)の総称です。ファイルを暗号化して使用できないようにし、ファイルの復旧と引き換えに身代金を要求するランサムウェアもマルウェアの1つです。もっとも、身代金を支払ったとしても、情報が戻ってくるとは限らず、窃取された情報が削除される保障もありません。
他にも利用する権限を与えられていないコンピュータに対して不正に接続しようとする不正アクセスや特定の組織を狙って機密情報や知的財産、アカウント情報(ID、パスワード)などを窃取しようとする攻撃である標的型攻撃などがあります。
IPA(情報処理推進機構)が公表している「情報セキュリティ10大脅威2026」でも「ランサム攻撃による被害」、「サプライチェーンや委託先を狙った攻撃」、「システムの脆弱性を悪用した攻撃」、「機密情報を狙った標的型攻撃」「DDoS攻撃(分散型サービス妨害攻撃)」といった攻撃が挙げられています。
外部要因のきっかけは、システムやソフトの脆弱性が狙われる場合以外にも、ID・パスワードの使い回し、フリーWi-Fiの利用、従業員が偽メールの添付ファイルやURLを開くといったことがきっかけで感染や侵入されることもあります。
3-2.内部要因
内部要因は、従業員の行為を原因とするものを指し、従業員の過失によるものと故意によるものの両方が含まれます。
過失による行為については、メールの誤送信やWebサイトの設定ミス、PCや書類の紛失や置き忘れなどが該当します。近年では個人情報や営業秘密を従業員が会社に無断でAIに入力することで情報漏えいとなることが問題視されており、「情報セキュリティ10大脅威2026」でも「AIの利用をめぐるサイバーリスク」が3位に入っています。
故意による行為については、金銭目的で顧客情報を名簿業者へ売却する行為や転職時に顧客情報などを持出し転職先の競合他社に手土産として渡す行為などの内部不正が該当し、こちらも「内部不正による情報漏えい等」として6位に入っています。
4.情報漏えいの対策
情報漏えいの原因ごとに必要になる具体的な対策は異なるため、今回は情報セキュリティ一般として行うべき対策について、会社が行うべき対策と従業員が行うべき対策に分けて紹介いたします。
4-1.会社が行うべき対策
次々と新しい攻撃方法が生まれており、求められる対策も多岐にわたっていますが、どれだけ複雑になろうとも、まずは、以下で紹介するような基本的なことを徹底的に行うことが重要です。
①システム
システム面では、脆弱性を減らすために更新プログラムのインストールを欠かさないこと、VPNやファイアウォールなどのセキュリティシステムを導入・強化することで防御力を高めることができます。また、不正アクセス検知システムを導入することで、いち早く異常に気付いて対策ができるため、被害の防止・縮小につながります。
②データ
管理・保管しているデータについて、普段使用しているサーバーとは別のサーバーやローカルに定期的にバックアップを取っておくことで、データが消去、暗号化されたとしてもバックアップを用いて業務を行うことができます。そして、バックアップを取る際には、3つのバックアップコピーを用意し、バックアップデータを2種類の異なるストレージメディアにそれぞれ保存し、オフサイトにも1つ保存する、いわゆるバックアップの「3-2-1ルール」も実践してください。
また、個人情報については、特定の個人を識別することができないように「匿名加工情報」にしたり、他の情報と照合しない限り特定の個人を識別できないように「仮名加工情報」にしたりして管理・保管することで、仮に漏えいしても個人を特定するには至らず、被害を抑えることができます。
また、不要となったデータは、その時点で削除して、ごみ箱にも残しておかないようにすることで被害を減らすことができます。
③従業員への教育
「3.情報漏えいが起こる原因」で紹介したように情報漏えいの中には従業員の行為がきっかけや要因となっているものも多くあります。そこで従業員の情報管理・情報セキュリティに対する意識を高めることで情報漏えいの対策につながります。具体的には、規程や運用ルールの策定・改定、研修の実施、掲示物による啓発などがあります。
情報漏えいは、早期発見、早期対策によって被害を抑えることができます。従業員が少しでも違和感を覚えたら上司や関係部署に報告・相談できる仕組みづくりをすることも大切です。
4-2.従業員が行うべき対策
従業員の皆さん一人ひとりが行うべき対策の前提は、会社が定めた規程や運用に従って情報を管理・使用することです。
そのうえで、「送信元を確認せずにむやみにメールの添付ファイルやURLを開かない」「メールを送信する前に宛先や添付ファイルが合っているか確認をする」「重要書類や重要データが記録されたUSB等を社外に持ち出す際にはカバンを肌身離さず持つ」など日常の注意を行うことが一番の対策になります。
また、違和感を覚えたり、事故を発見したりした際には、確証がなくてもすぐに上司や関係部署に報告・相談をしましょう。早い段階で報告することで被害の防止・縮小につながります。
5.最後に
毎日のようにサイバー攻撃の報道が行われている今、情報漏えいは決して他人事ではありません。紹介したように漏えいのきっかけは人為的なミスによるものも多いです。そのため、システム部門だけが対策を講じればよいというわけではありません。「うちの会社は大丈夫」、「自分はそんなミスをしない」とは考えず、従業員一人ひとりが対策を講じ、日常から注意するように意識してください。
また、もしもに備えて情報漏えいが起こった場合にどこに報告すればよいのか、誰がどのような役割を担うのか、どの業務を継続するのか、継続するとしてどのように行うのかを予め決めておくことも大切です。その際には社内だけでなく、社外からの視点・アドバイスを取り入れると抜け漏れを防ぐことができます。当社では、情報漏えい等の緊急対応のコンサルティング、情報セキュリティに関するコンサルティングも行っております。
興味・関心を持たれた方はぜひ一度、お問い合わせください。
以上
【参考文献】
- ▼東京商工リサーチ「上場企業『個人情報漏えい』、過去最悪ペース ~ 100万件以上、2026年はすでに10件の異常事態 ~ 【TSRデータインサイト】」
- ▼東京商工リサーチ「上場企業の『個人情報漏えい・紛失』事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分【TSRデータインサイト】」
- ▼国家サイバー統括室「サイバー対応特設サイト」
- ▼総務省「国民のためのサイバーセキュリティサイト 用語集」
- ▼IPA 独立行政法人 情報処理推進機構「情報セキュリティ10大脅威 2026」
- ▼個人情報保護委員会「漏えい等の対応とお役立ち資料」